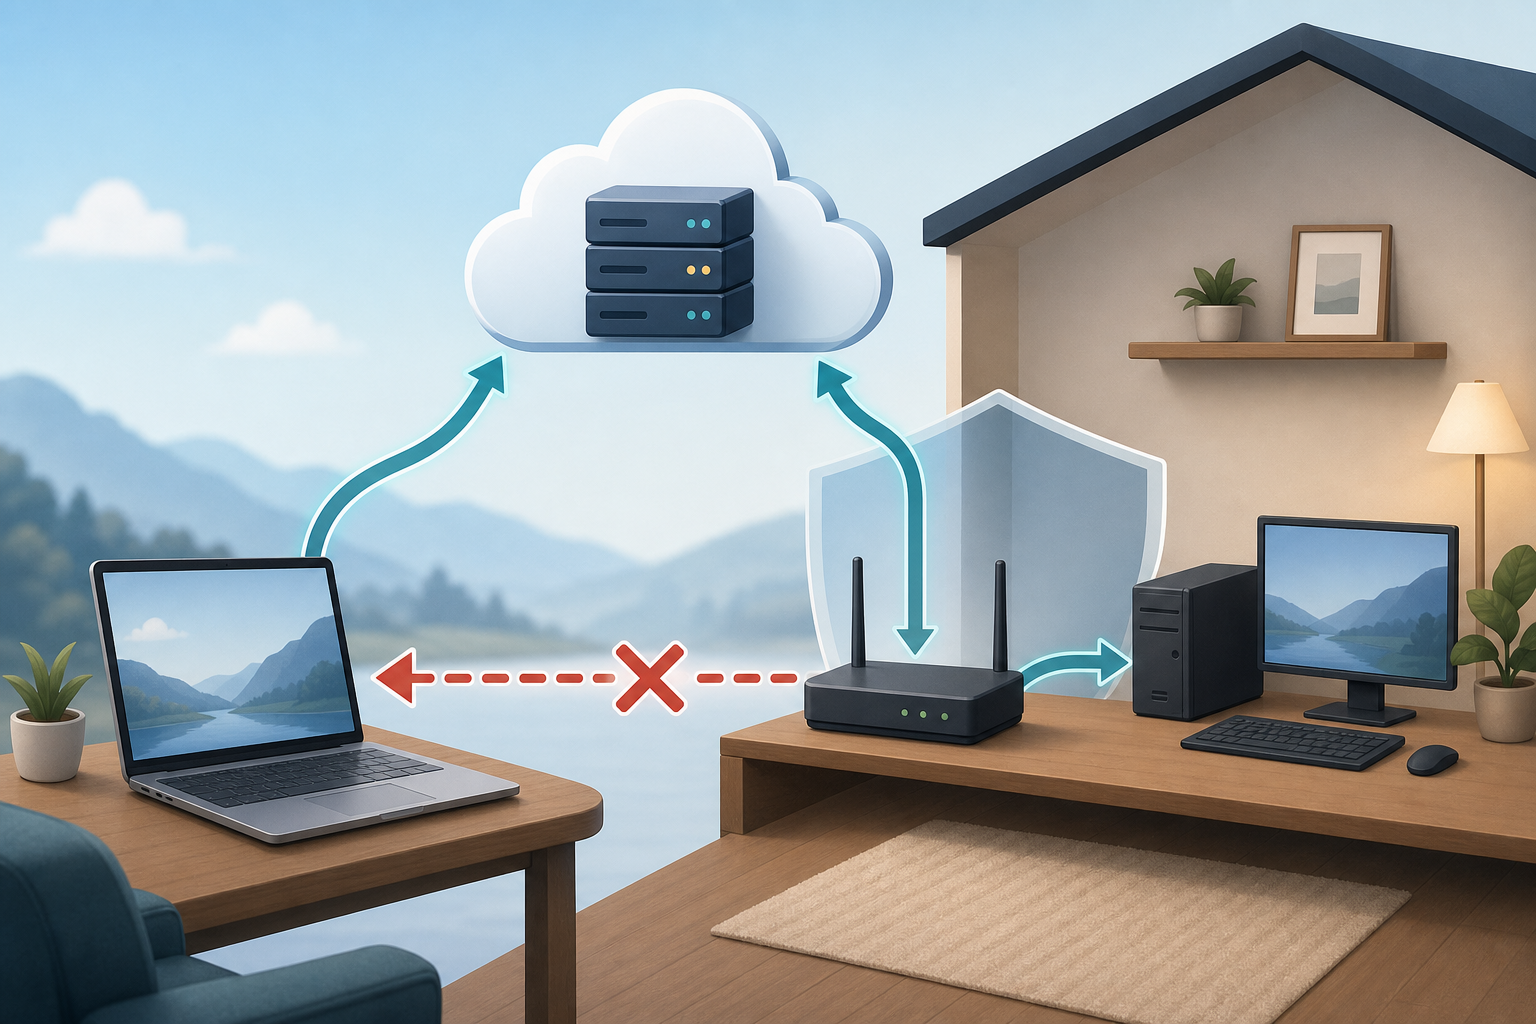
공유기 뒤에 있는 PC는 인터넷을 잘 쓰더라도, 외부에서 그 PC의 IP만 입력해 바로 접속할 수 있는 것은 아닙니다. 집 안의 192.168.x.x 같은 주소는 인터넷에서 찾아갈 수 없는 사설 주소이고, 공유기가 여러 기기의 통신을 하나의 공인 주소로 바꿔 내보내기 때문이에요. 외부 접속이 필요하다면 먼저 공인 IP 보유 여부와 이중 NAT·CGNAT 여부를 확인한 뒤, 포트포워딩보다 VPN이나 기기에서 먼저 바깥으로 연결하는 터널·원격지원 방식을 우선 검토하는 편이 안전합니다.
이 글은 운영자의 실제 사용·운영 경험과 작성 당시 확인 가능한 자료를 바탕으로 정리했습니다. AI는 구성과 문장 편집을 보조했으며, 공개 전 사실관계·링크·적용 조건은 운영자가 최종 검토했습니다. 자세한 기준은 콘텐츠 제작·AI 활용 원칙에서 확인할 수 있습니다.
이 글은 특정 원격제어 제품을 추천하려는 글이 아닙니다. “같은 와이파이에서는 되는데 밖에서는 왜 안 되지?”, “포트포워딩을 했는데도 왜 시간 초과가 뜨지?”라는 질문을 스스로 진단할 수 있도록 주소와 연결 방향을 차근차근 풀어봅니다. 정보 기준일은 2026년 8월 28일입니다.
내 PC의 192.168 주소를 밖에서 찾을 수 없는 이유
집이나 작은 사무실의 PC에서 네트워크 정보를 열면 192.168.0.15, 10.0.0.8, 172.16.x.x처럼 보이는 주소가 흔합니다. 이 범위는 한 조직이나 가정 안에서 반복해서 쓸 수 있도록 예약된 사설 주소입니다. RFC 1918은 사설 네트워크용으로 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16 세 범위를 정하고, 이 주소가 조직 밖에서는 전역적으로 고유하지 않다고 설명합니다.
즉 옆집에도 192.168.0.15가 있을 수 있고 회사에도 같은 주소가 있을 수 있어요. 인터넷 라우터는 어느 집의 192.168.0.15를 뜻하는지 알 수 없으므로 사설 주소로 향하는 경로를 공용 인터넷에 배포하지 않습니다. 외부에서 사설 주소를 목적지로 입력해도 집 공유기까지 도달할 단서가 없는 셈입니다.
반면 공유기의 인터넷 쪽에는 통신사에서 받은 주소가 있습니다. 이것이 인터넷에서 식별 가능한 공인 IP일 수 있지만, 요금제나 통신사 망 구조에 따라 공유기조차 사설 또는 CGNAT용 주소를 받을 수 있습니다. 그래서 “IP 확인 사이트에 나온 숫자”와 “공유기 인터넷 상태 화면의 WAN IP”를 함께 봐야 합니다.
NAT는 왜 나가는 연결은 되고 들어오는 연결은 막을까
NAT(Network Address Translation)는 주소 변환이고, 가정용 공유기에서는 보통 포트 번호까지 함께 바꾸는 NAPT 형태로 동작합니다. RFC 3022는 NAPT를 여러 내부 주소와 TCP·UDP 포트를 하나의 외부 주소와 포트들로 변환하는 방식으로 설명합니다.
예를 들어 PC가 웹사이트에 접속하면 PC는 먼저 공유기 쪽으로 연결을 시작합니다. 공유기는 “내부 PC의 임시 포트 ↔ 공인 IP의 임시 포트”라는 변환 기록을 만들고 요청을 내보냅니다. 웹사이트의 응답이 돌아오면 이 기록을 보고 원래 PC로 전달합니다. 그래서 여러 기기가 공인 IPv4 하나를 나눠 써도 각 응답이 알맞은 기기로 돌아올 수 있어요.
문제는 외부에서 아무 예고 없이 새 연결이 들어올 때입니다. 공유기 입장에서는 그 요청을 거실 PC로 보낼지, NAS로 보낼지, 다른 기기로 보낼지 판단할 기록이 없습니다. 전통적인 NAT의 세션은 기본적으로 내부에서 외부로 시작되고, 반대 방향 연결은 미리 만든 정적 매핑 같은 예외가 필요하다는 것이 RFC 3022의 핵심입니다.
따라서 NAT를 방화벽과 완전히 같은 것으로 보면 안 되지만, 결과적으로 임의의 인바운드 연결이 내부 기기에 바로 닿지 않는 효과는 생깁니다. 이것을 “NAT가 있으니 보안이 완벽하다”라고 확대 해석해서도 안 됩니다. 공유기 관리 암호, 펌웨어, 열린 서비스의 인증과 업데이트는 별도로 관리해야 해요.
포트포워딩을 하면 언제 연결될까
포트포워딩은 공유기 공인 IP의 특정 포트로 들어온 요청을 내부의 한 기기와 포트로 보내라는 고정 규칙입니다. 예를 들어 외부 포트 하나를 내부 PC의 특정 서비스로 연결할 수 있습니다. 하지만 규칙 하나만 추가했다고 끝나는 것은 아닙니다. 다음 조건이 함께 맞아야 합니다.
- 공유기 WAN 쪽에 외부에서 도달 가능한 공인 IP가 있어야 합니다.
- 모뎀과 공유기가 각각 NAT를 수행하는 이중 NAT라면 바깥 장비에도 경로가 필요합니다.
- 내부 PC 주소가 바뀌지 않도록 DHCP 예약 등으로 목적지를 고정해야 합니다.
- PC의 서비스가 실제로 해당 포트에서 대기 중이어야 합니다.
- 운영체제 방화벽과 공유기 방화벽이 필요한 범위의 연결을 허용해야 합니다.
- 통신사가 해당 인바운드 포트를 차단하지 않아야 합니다.
같은 와이파이에서 공인 주소로 시험했을 때 실패한다고 해서 외부에서도 반드시 실패한다고 단정할 수는 없습니다. 일부 공유기는 내부 사용자가 다시 공인 주소로 들어오는 NAT loopback 또는 hairpin NAT를 지원하지 않기 때문입니다. 진단할 때는 휴대전화의 와이파이를 끄고 이동통신망처럼 실제 외부 네트워크에서 시험해야 합니다.
반대로 외부 시험이 성공해도 포트를 넓게 열어 두는 것이 바람직하다는 뜻은 아닙니다. 원격 데스크톱이나 관리 화면을 인터넷에 직접 노출하면 자동 스캔과 암호 대입 공격의 대상이 될 수 있습니다. 꼭 직접 열어야 한다면 서비스의 최신 보안 지침, 강한 인증, 접근 허용 범위, 로그와 업데이트 계획을 먼저 갖춰야 합니다.
포트포워딩이 맞는데도 안 되면 CGNAT부터 확인
CGNAT(Carrier-Grade NAT)는 통신사가 가입자 여러 명에게 공인 IPv4 하나를 공유시키는 구조입니다. 집 공유기 안의 NAT 바깥에 통신사 NAT가 하나 더 있는 셈이에요. 사용자는 집 공유기 설정을 바꿀 수 있지만 통신사의 바깥 NAT에는 포트포워딩 규칙을 만들 권한이 없습니다. 이때 집 공유기에서 포트를 열어도 인터넷의 새 연결이 통신사 NAT를 통과하지 못합니다.
가장 쉬운 확인법은 두 주소를 비교하는 것입니다. 먼저 공유기 관리 화면에서 인터넷 또는 WAN IP를 확인합니다. 다음으로 브라우저에서 공인 IP 확인 서비스를 열어 외부에 보이는 IPv4를 확인합니다. 두 값이 다르고, 공유기 WAN 주소가 사설 범위나 통신사 공유 주소 범위라면 이중 NAT 또는 CGNAT 가능성이 큽니다. 다만 장비 표시 방식과 IPv6 구성에 따라 예외가 있으므로 통신사에 “외부에서 들어오는 IPv4 연결이 가능한 공인 IP인지”를 문의하는 것이 최종 확인입니다.
주소가 다르다고 무조건 CGNAT는 아닙니다. 통신사 모뎀과 개인 공유기가 모두 라우터 모드인 이중 NAT일 수도 있어요. 이 경우 모뎀을 브리지 모드로 바꾸거나, 바깥 라우터에서 안쪽 공유기로 필요한 경로를 넘기는 구성이 가능할 수 있습니다. 설정 변경은 인터넷 전화·IPTV·관리 접속에 영향을 줄 수 있으므로 통신사 장비는 사용 설명과 지원 범위를 먼저 확인해야 합니다.
원격지원 앱은 어떻게 공유기 설정 없이 연결될까
원격지원 프로그램이 공유기 뒤 PC를 찾는 핵심은 대개 내부 기기가 먼저 바깥의 서비스에 연결한다는 점입니다. 내부에서 시작한 연결은 NAT 변환 기록이 생기므로 응답이 돌아올 길도 함께 만들어집니다. 원격 사용자의 장치도 같은 서비스에 접속하고, 서비스가 두 연결을 인증해 직접 통신을 시도하거나 필요할 때 중계 서버를 거칩니다.
이 원리는 “공유기를 뚫는다”기보다 양쪽이 접근 가능한 바깥 지점으로 먼저 연결한다고 이해하는 편이 정확합니다. 환경에 따라 NAT traversal 기술로 직접 경로가 만들어질 수 있고, 직접 연결이 어렵다면 트래픽이 중계 서버를 지날 수 있습니다. 중계가 사용되면 제공자 인프라와 네트워크 상태에 따라 지연이나 대역폭 차이가 생길 수 있어요.
outbound-only 터널도 비슷한 방향성을 이용합니다. Cloudflare Tunnel 공식 문서는 내부의 cloudflared가 Cloudflare 네트워크로 아웃바운드 연결을 만들며, 원본 서버가 공용으로 라우팅 가능한 IP나 인바운드 리스너를 가질 필요가 없다고 설명합니다. 다만 특정 제품의 터널을 쓴다는 사실만으로 모든 서비스가 안전해지는 것은 아닙니다. 접근 정책, 계정 보호, 터널 자격 증명 보관, 공개할 서비스의 범위를 별도로 설계해야 합니다.
포트포워딩·VPN·터널 중 무엇을 고를까
일반 사용자의 원격 작업이라면 “인터넷에 서비스를 직접 공개해야 하는가?”부터 물어보세요. 한두 사람이 자기 PC나 NAS에 접근하는 목적이라면 VPN이나 인증된 원격지원 방식이 대체로 관리하기 쉽습니다. 특정 웹서비스를 여러 사용자에게 공개해야 할 때는 역방향 프록시나 outbound-only 터널이 접근 정책을 한곳에 모으는 데 유리할 수 있습니다.
| 방식 | 맞는 상황 | 먼저 확인할 한계 |
|---|---|---|
| 포트포워딩 | 공인 IP가 있고 특정 서비스를 직접 공개해야 할 때 | CGNAT, 방화벽, 직접 노출 위험, 서비스 보안 관리 |
| VPN·메시 VPN | 승인된 개인·팀 기기끼리 사설망처럼 접근할 때 | 각 기기의 클라이언트, 계정·키 관리, 조직 정책 |
| outbound-only 터널 | 인바운드 포트 없이 특정 내부 서비스를 연결할 때 | 제공자 의존, 지원 프로토콜, 접근 정책과 자격 증명 |
| 원격지원 앱 | 화면 제어·지원처럼 목적이 분명하고 간편함이 중요할 때 | 계정 탈취, 무인 접속 권한, 중계·개인정보 정책 |
선택의 기준은 “가장 빨리 연결되는 방법”이 아니라 “필요한 대상에게 필요한 서비스만 열고, 누가 접근했는지 통제할 수 있는 방법”입니다. 사내 PC라면 개인이 공유기나 방화벽을 바꾸지 말고 조직의 보안 정책과 관리자 승인을 따라야 합니다.
연결이 안 될 때는 이 순서로 좁혀보세요
- 같은 내부망에서 서비스가 되는지 확인합니다. 내부에서도 안 되면 NAT보다 서비스 실행 상태, 주소, 포트, 운영체제 방화벽을 먼저 봐야 합니다.
- 공유기 WAN IP와 외부에 보이는 IP를 비교합니다. 다르면 이중 NAT·CGNAT 가능성을 확인합니다.
- 내부 기기의 주소가 고정됐는지 확인합니다. DHCP로 주소가 바뀌면 포트포워딩 목적지가 엉뚱한 기기가 될 수 있습니다.
- 외부 네트워크에서 시험합니다. 같은 와이파이 시험은 hairpin NAT 지원 여부 때문에 결과가 달라질 수 있습니다.
- 포트가 열렸다는 사실과 서비스 인증을 분리해 봅니다. 연결 시간 초과는 경로 문제일 수 있고, 인증 실패는 서비스 계정·권한 문제일 수 있습니다.
- 직접 노출이 꼭 필요한지 다시 판단합니다. CGNAT이거나 보안 관리가 부담스럽다면 VPN, outbound-only 터널, 원격지원 앱이 더 적합할 수 있습니다.
원격 접속이 간헐적으로만 된다면 공유기의 NAT 세션 만료, 절전으로 인한 PC 오프라인, 동적 공인 IP 변경, Wi-Fi와 유선 인터페이스 주소 혼동도 함께 확인하세요. 동적 IP 문제는 DDNS로 “바뀐 공인 주소를 이름에 연결”할 수 있지만, DDNS 자체가 CGNAT을 통과시키거나 닫힌 포트를 열어 주지는 않습니다.
맥 미니처럼 화면 없이 운영하는 장비라면 네트워크 경로뿐 아니라 잠자기와 화면 공유 권한도 중요합니다. 이 부분은 모니터 없는 맥 미니에서 화면 공유와 잠자기를 확인하는 순서를 함께 보면 원인을 나누기 쉽습니다. 공유기에서 공인 IP를 여러 장치에 분배하는 특수 구성이 필요하다면 ipTIME Twin IP가 필요한 조건과 설정 흐름을 별도로 확인할 수 있습니다.
마지막으로 기억할 한 문장
공유기 뒤 PC에 바로 접속하기 어려운 이유는 PC가 “인터넷이 안 돼서”가 아니라, 외부에서 시작한 새 연결을 어느 내부 기기로 보낼지 정해진 경로가 없기 때문입니다. 공인 IP와 NAT 단계를 먼저 확인하고, 직접 포트를 열기 전에 VPN·터널·원격지원처럼 내부에서 시작하는 연결 방식을 비교하세요. 연결 성공만큼 접근 권한을 좁히고 계정과 장비를 업데이트하는 일이 중요합니다.