TPM 2.0 모듈은 메인보드에 연결해 암호 키와 부팅 신뢰 정보를 보호하는 작은 보안 장치입니다. Windows 11 설치 요구사항에서 TPM 2.0이라는 이름을 처음 접하고, 메모리나 저장장치처럼 별도 부품을 사야 하는지 궁금해하는 사람이 많습니다.
이 글은 운영자의 실제 사용·운영 경험과 작성 당시 확인 가능한 자료를 바탕으로 정리했습니다. AI는 구성과 문장 편집을 보조했으며, 공개 전 사실관계·링크·적용 조건은 운영자가 최종 검토했습니다. 자세한 기준은 콘텐츠 제작·AI 활용 원칙에서 확인할 수 있습니다.
저 역시 구형 서버에 Windows 11을 설치하는 과정에서 TPM 2.0이 필요해 호환 모듈을 구매하고 메인보드에 장착했습니다. 다만 모든 컴퓨터에 별도 모듈이 필요한 것은 아니며, 핀 모양이 비슷하다고 아무 제품이나 꽂아서도 안 됩니다.
TPM 2.0 모듈은 무엇인가요?
TPM은 Trusted Platform Module의 약자입니다. 운영체제와 보안 프로그램이 사용하는 암호 키를 보호하고, 부팅 과정이나 장치 상태가 신뢰할 수 있는지 확인하는 보안 프로세서입니다.
TPM에 저장된 키는 일반 저장장치의 파일처럼 단순히 복사하기 어렵게 설계됩니다. Windows는 이 보안 기반을 BitLocker, Windows Hello, 장치 암호화와 같은 기능에 활용합니다. Microsoft도 TPM 2.0을 Windows 11 보안 기능의 중요한 기반으로 설명합니다.
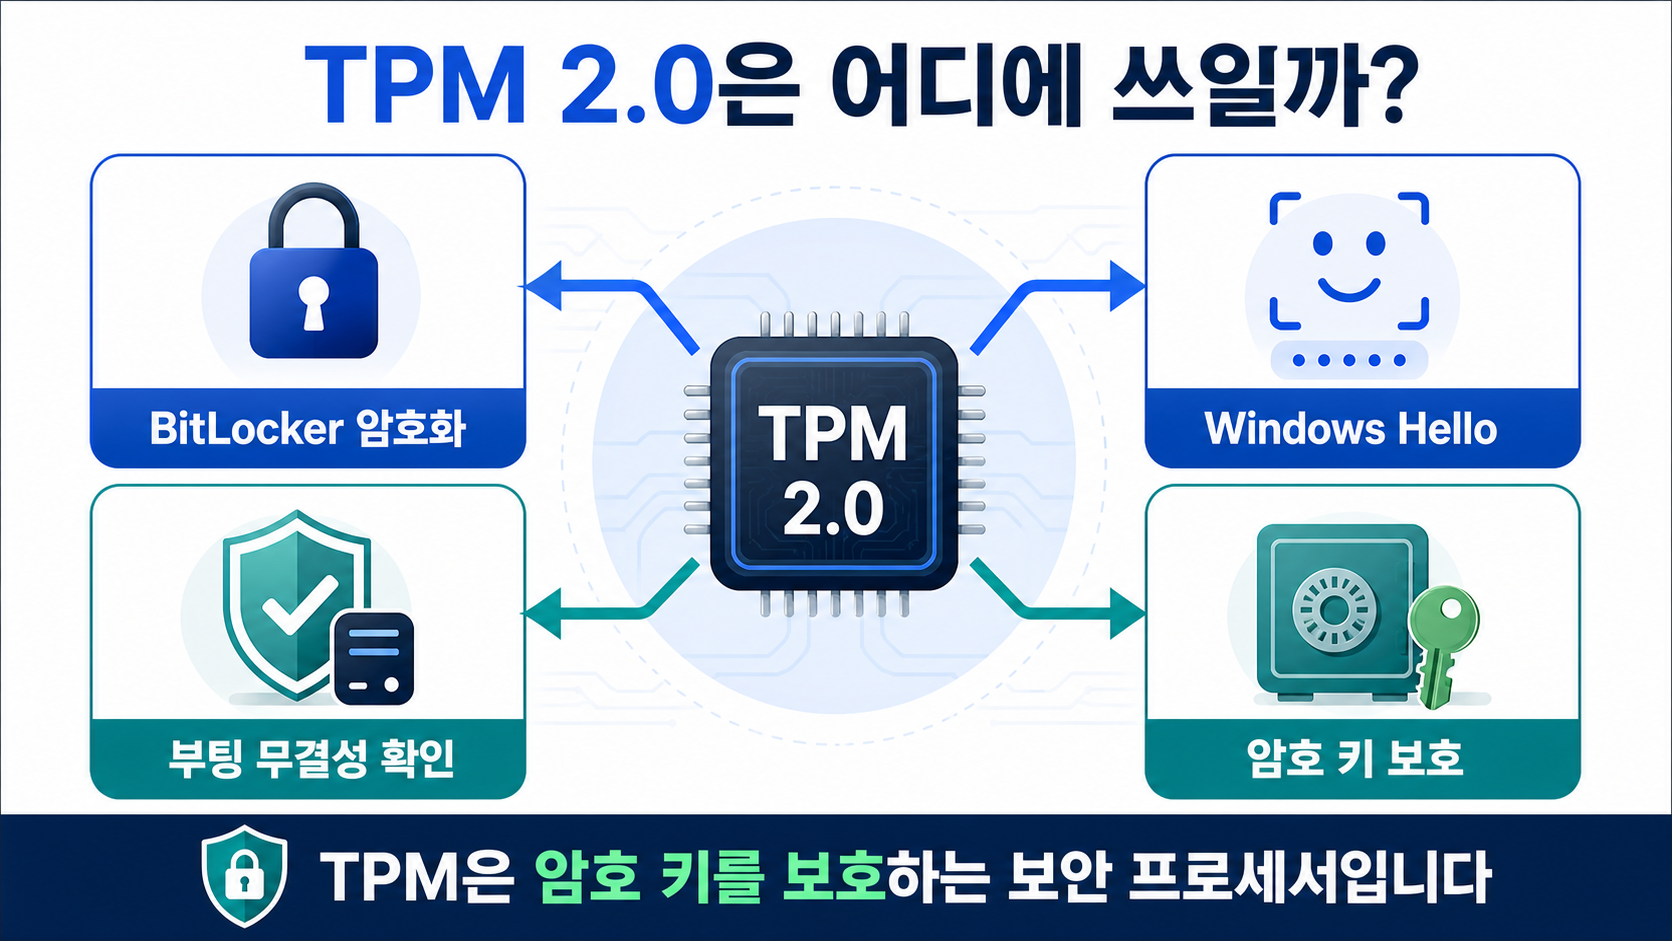
| 활용 분야 | TPM이 돕는 역할 |
|---|---|
| BitLocker | 디스크 암호화에 사용하는 키를 안전하게 보호합니다. |
| Windows Hello | PIN과 생체 인증에 필요한 자격 증명을 보호합니다. |
| 부팅 무결성 | 부팅 과정의 측정값을 기록해 신뢰 상태 확인을 돕습니다. |
| 인증서·암호 키 | 보안 키가 시스템 밖으로 쉽게 노출되지 않도록 보호합니다. |
TPM이 있다고 모든 공격을 자동으로 막아 주는 것은 아닙니다. 백신이나 방화벽을 대신하는 부품도 아닙니다. 암호화와 신뢰 검증에 필요한 키를 더 안전하게 다루기 위한 하드웨어 또는 펌웨어 기반 보안 기능으로 이해하면 됩니다.
TPM은 모두 별도 모듈 형태인가요?
TPM은 구현 방식에 따라 여러 형태가 있습니다.
- 개별 TPM(dTPM): 독립된 보안 칩을 메인보드에 납땜하거나 별도 모듈로 연결합니다.
- 펌웨어 TPM(fTPM): CPU와 플랫폼의 보안 실행 환경을 이용해 TPM 기능을 제공합니다.
- Intel PTT: 일부 Intel 플랫폼에서 제공하는 펌웨어 방식의 TPM 기능입니다.
- AMD fTPM: 일부 AMD 플랫폼에서 제공하는 펌웨어 방식의 TPM 기능입니다.
비교적 최근 메인보드는 물리 모듈을 사지 않아도 BIOS에서 Intel PTT 또는 AMD fTPM을 켜면 TPM 2.0이 인식될 수 있습니다. 따라서 모듈을 구매하기 전에 BIOS의 Security, Trusted Computing 또는 Advanced 메뉴를 먼저 확인해야 합니다.
Microsoft 안내에 따르면 TPM 설정은 장치에 따라 Security Device, TPM State, AMD fTPM, AMD PSP fTPM, Intel PTT 또는 Intel Platform Trust Technology처럼 다른 이름으로 표시될 수 있습니다.
구형 메인보드에서 TPM을 어디에 꽂나요?
별도 TPM 모듈을 지원하는 메인보드에는 작은 핀 헤더가 마련되어 있을 수 있습니다. 보드 기판에는 TPM, JTPM, TPM_HEADER처럼 표시되기도 하지만 이름과 위치는 제조사 및 모델에 따라 다릅니다.
일반적으로 보드 아래쪽 가장자리나 내부 헤더가 모여 있는 곳에서 발견되는 경우가 있지만, 이것을 고정된 위치로 생각하면 안 됩니다. USB, 전면 패널, 시리얼 포트 헤더도 비슷하게 생겼으므로 외형만 보고 연결하면 위험합니다.
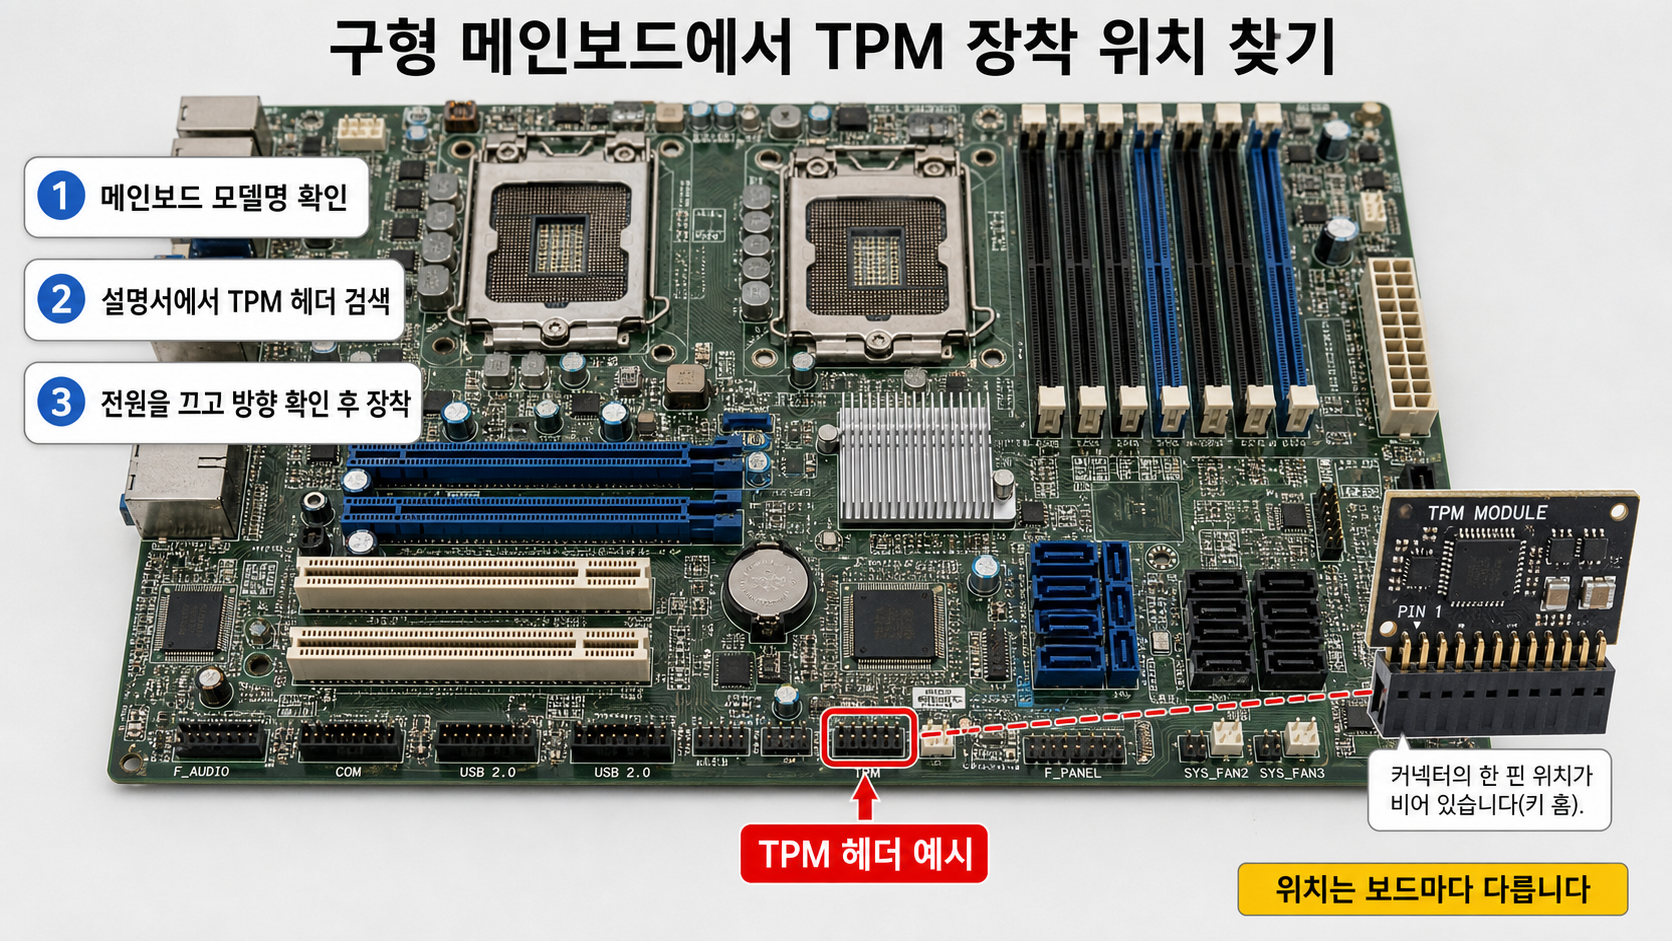
- 서버 또는 메인보드의 정확한 모델명을 확인합니다.
- 제조사 공식 설명서에서 TPM 또는 Trusted Platform Module을 검색합니다.
- 지원되는 TPM 버전과 모듈 부품 번호를 확인합니다.
- 서버를 종료하고 전원 케이블을 분리합니다.
- 빈 핀과 키 홈 방향을 맞춘 뒤 수직으로 장착합니다.
- BIOS에서 TPM을 활성화하고 Windows에서 인식 여부를 확인합니다.
서버에는 일반 데스크톱 보드와 다른 전용 모듈이나 라이저 구성이 사용될 수 있습니다. 메인보드만 보고 판단하기보다 서버 전체 모델의 부품 목록과 서비스 설명서를 함께 확인하는 편이 안전합니다.
TPM 모듈은 모양이 비슷해도 호환되지 않습니다
TPM 모듈을 구매할 때 가장 조심해야 할 부분입니다. 온라인 쇼핑몰에서 TPM 2.0이라고 적힌 제품을 찾았더라도 자신의 메인보드나 서버에서 동작한다는 뜻은 아닙니다.
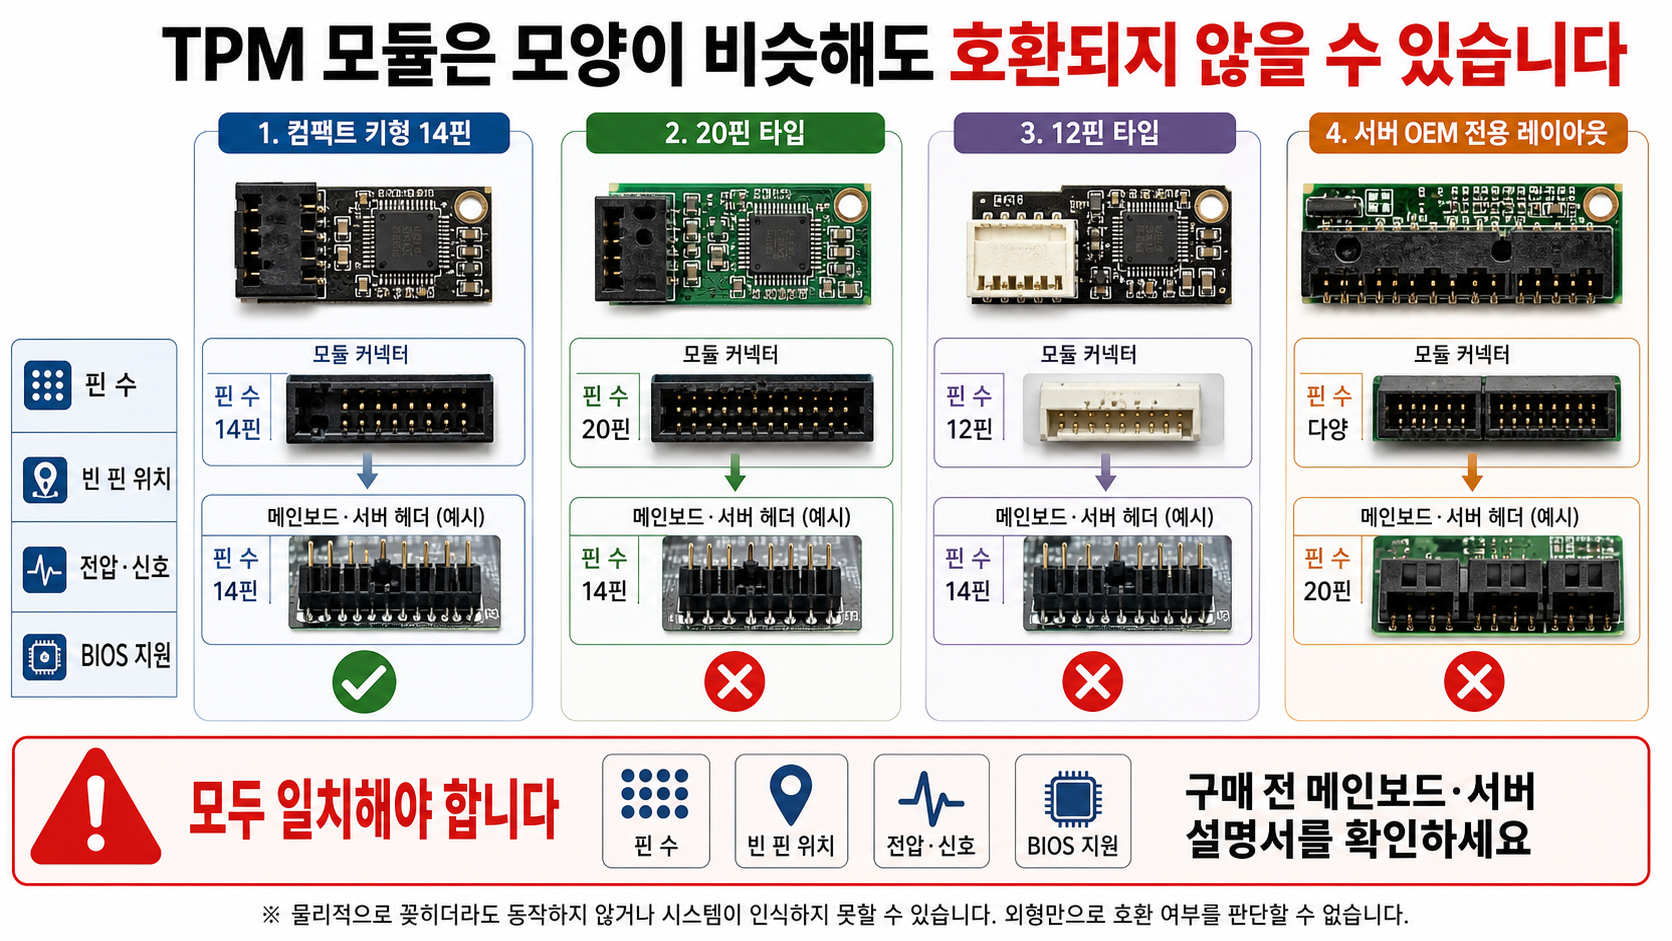
다음 항목이 모두 맞아야 합니다.
- 전체 핀 수
- 한쪽이 비어 있는 키 핀의 위치
- 커넥터 방향과 간격
- 사용 전압과 신호 방식
- TPM 2.0 지원 여부
- BIOS 또는 UEFI의 해당 모듈 지원 여부
- 메인보드·서버 제조사가 지정한 부품 번호
물리적으로 꽂힌다고 전기적으로 호환되는 것도 아닙니다. 빈 핀의 위치가 다르거나 신호 배열이 다르면 장치가 인식되지 않을 수 있고, 잘못된 연결은 하드웨어 손상으로 이어질 수 있습니다. 모듈 사진만 비교하지 말고 공식 설명서와 호환 부품 번호를 기준으로 구매하세요.
구형 서버에 Windows 11을 준비하며 장착한 과정
제가 사용하던 구형 서버에서는 Windows 11 설치를 준비하면서 TPM 2.0 지원 여부를 확인했습니다. 서버에 TPM용 헤더가 있었고 호환 가능한 모듈을 확인한 뒤 별도 부품을 구매해 장착했습니다.
이 경험에서 가장 시간이 걸린 부분은 모듈을 꽂는 작업이 아니라, 해당 서버가 어떤 핀 배열과 모듈을 지원하는지 확인하는 일이었습니다. 같은 TPM 2.0이라는 이름을 사용해도 서버와 메인보드 세대에 따라 모듈 규격이 달랐기 때문입니다.
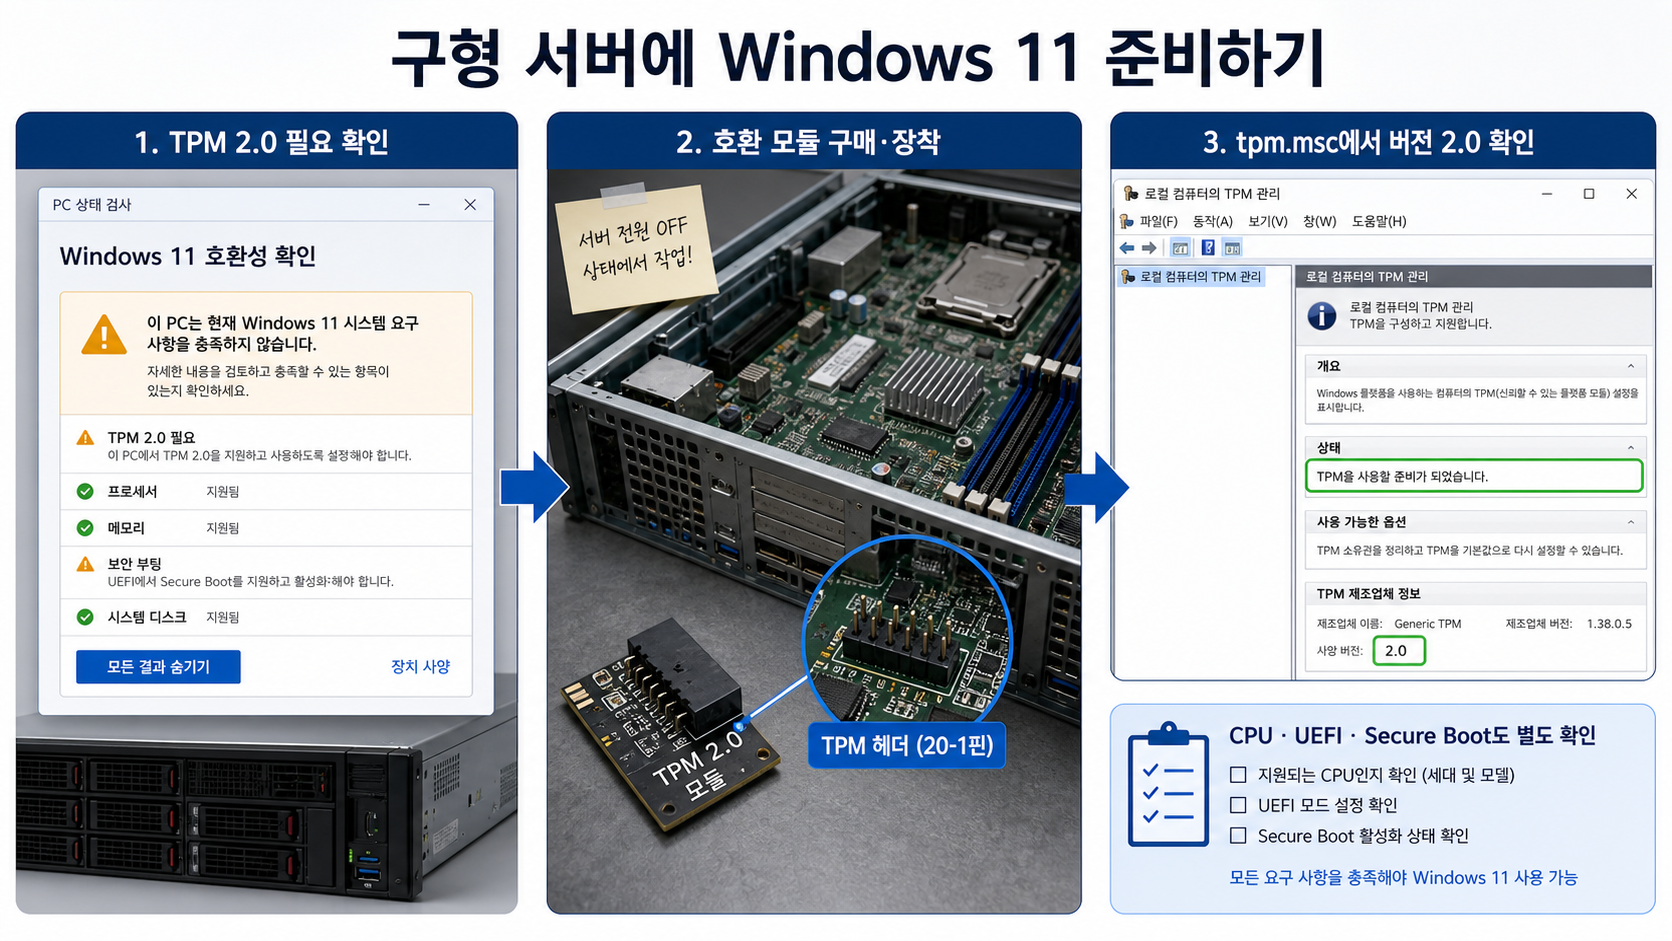
장착 작업은 서버를 완전히 종료하고 전원 케이블을 분리한 상태에서 진행해야 합니다. 서버 전원 버튼을 한 번 눌러 잔류 전원을 줄이고, 정전기 방지에도 주의합니다. 모듈을 억지로 누르거나 방향을 돌려 가며 시험해서는 안 됩니다.
Windows에서 TPM 2.0 인식 여부 확인하기
모듈을 장착하고 BIOS 설정을 완료했다면 Windows에서 실제로 인식됐는지 확인합니다. 가장 간단한 방법은 TPM 관리 도구입니다.
- Windows 키 + R을 눌러 실행 창을 엽니다.
tpm.msc를 입력하고 확인을 누릅니다.- 상태에서 ‘TPM을 사용할 준비가 되었습니다’를 확인합니다.
- TPM 제조업체 정보의 ‘사양 버전’이 2.0인지 확인합니다.
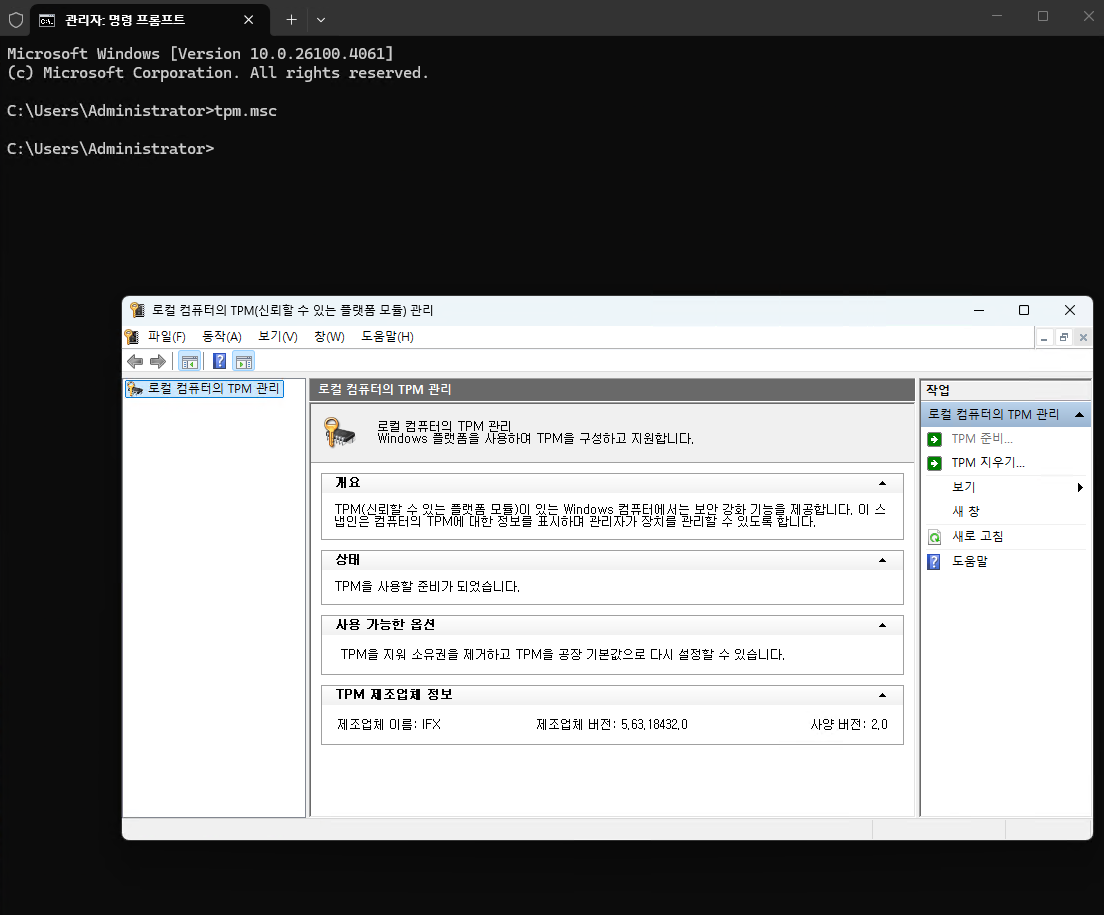
실제 구형 서버에서 확인한 화면에는 상태가 ‘TPM을 사용할 준비가 되었습니다’로 표시됐고, 제조업체 이름은 IFX, 사양 버전은 2.0으로 나타났습니다. IFX는 Infineon 계열 TPM 제조업체 식별자입니다. 장치 관리자에서도 보안 장치 → 신뢰할 수 있는 플랫폼 모듈 2.0 항목을 확인할 수 있습니다.
오른쪽 작업 메뉴의 ‘TPM 지우기’는 단순한 새로 고침 기능이 아닙니다. TPM에 보관된 키와 BitLocker 같은 보안 기능에 영향을 줄 수 있으므로 복구 키와 영향을 정확히 확인하지 않았다면 실행하지 마세요.
TPM 2.0만 추가하면 Windows 11이 설치될까요?
그렇지는 않습니다. Microsoft가 안내하는 Windows 11 최소 요구사항에는 TPM 2.0 외에도 지원되는 64비트 프로세서, 4GB 이상의 메모리, 64GB 이상의 저장 공간, UEFI와 Secure Boot 지원, DirectX 12 호환 그래픽 등의 조건이 포함됩니다.
TPM 모듈이 정상 인식되더라도 CPU가 지원 대상이 아니거나 Legacy BIOS·CSM 모드만 사용 중이라면 공식 요구사항을 충족하지 못할 수 있습니다. Microsoft는 TPM 2.0 환경에서 Native UEFI 사용과 CSM 비활성화를 권장합니다. 기존 Windows가 Legacy 모드로 설치된 상태에서 BIOS 설정만 UEFI로 바꾸면 부팅되지 않을 수 있으므로 디스크 구성과 백업을 먼저 확인해야 합니다.
| 확인 항목 | 점검 방법 |
|---|---|
| TPM 버전 | tpm.msc에서 사양 버전 2.0 확인 |
| CPU | Microsoft 지원 프로세서 목록과 모델 비교 |
| 부팅 방식 | 시스템 정보에서 BIOS 모드가 UEFI인지 확인 |
| Secure Boot | BIOS 지원 및 Windows 시스템 정보에서 상태 확인 |
| 기타 요구사항 | PC 상태 검사 앱 또는 Microsoft 요구사항 문서 확인 |
구매 전에 반드시 확인할 체크리스트
- BIOS에서 Intel PTT 또는 AMD fTPM을 지원하는지 먼저 확인합니다.
- 메인보드나 서버에 실제 TPM 헤더가 있는지 확인합니다.
- 지원 TPM 버전이 1.2인지 2.0인지 구분합니다.
- 모듈의 핀 수와 빈 핀 위치를 확인합니다.
- 공식 호환 부품 번호와 BIOS 지원 여부를 확인합니다.
- 설치 전 중요한 데이터와 BitLocker 복구 키를 백업합니다.
- 장착 후
tpm.msc에서 상태와 사양 버전을 확인합니다.
TPM 2.0 모듈은 작고 단순해 보이지만 아무 메인보드에나 사용할 수 있는 범용 부품은 아닙니다. 구형 서버를 Windows 11 환경으로 준비한다면 모듈 가격보다 호환성 확인에 더 많은 시간을 써야 합니다. 정확한 서버 모델, 공식 설명서, 지원 부품 번호를 먼저 확인한 뒤 구매하는 것이 가장 안전합니다.
TPM 2.0의 활성화와 Windows 11 요구사항은 Microsoft의 TPM 2.0 활성화 안내와 Windows 11 하드웨어 요구사항에서도 확인할 수 있습니다.